Bảo mật chuỗi cung ứng là gì? Giải thích về thiết kế triển khai và hệ thống đánh giá bảo mật chuỗi cung ứng nhằm ngăn ngừa rủi ro gián đoạn nguồn cung ứng.


"Chúng tôi đã thực hiện các biện pháp để ngăn chặn điều này, vậy tại sao việc mua sắm lại bị dừng lại?"
Nguyên nhân chủ yếu nằm ở "những rủi ro mang tính cấu trúc trên toàn bộ chuỗi cung ứng" mà các công ty riêng lẻ không thể ngăn chặn được.
Trên thực tế, các trường hợp xâm nhập thông qua nhà thầu phụ hoặc thiệt hại đối với các công ty cung ứng leo thang, cuối cùng dẫn đến ngừng sản xuất hoặc gián đoạn dịch vụ, đã và đang xảy ra ở các tập đoàn lớn.
- Ngay cả khi công ty bạn có các biện pháp bảo mật mạnh mẽ, sự xâm nhập vẫn có thể xảy ra thông qua các đối tác kinh doanh.
- Do thiệt hại về nguồn cung, việc giao hàng đã bị gián đoạn và hoạt động kinh doanh bị đình trệ.
- Thông tin khách hàng của công ty chúng tôi đã bị rò rỉ do một sự cố tại công ty đối tác gia công phần mềm.
Những rủi ro này không còn chỉ là vấn đề của bộ phận CNTT nữa; chúng là những thách thức ảnh hưởng trực tiếp đến hoạt động mua sắm, phát triển bền vững và việc ra quyết định quản lý.
▼Bạn có gặp phải những khó khăn nào trong số này không?
- Chúng tôi không nắm rõ tình trạng an ninh của các nhà cung cấp.
- Quản lý rủi ro bên thứ ba ngày càng phụ thuộc vào chuyên môn cá nhân.
- Tôi không biết phải làm thế nào với hệ thống đánh giá của SCS.
- Bộ phận CNTT được giao nhiệm vụ xử lý mọi việc, còn bộ phận mua sắm không tham gia.
- Tôi đang gặp khó khăn trong việc đưa các yêu cầu bảo mật vào hợp đồng.
→Nếu dù chỉ một trong những điều này đúng với bạn, tài liệu này sẽ giúp bạn sắp xếp các thách thức của công ty và ưu tiên cách giải quyết chúng.
Những điều bạn có thể học được từ tài liệu này (dựa trên nội dung hội thảo trực tuyến)
Tài liệu này dựa trên nội dung của hội thảo trực tuyến được tổ chức vào ngày 26 tháng 3 năm 2026 (tiêu đề: Dừng mua sắm! An ninh thông tin trong chuỗi cung ứng – Thiết kế các giải pháp để biến rủi ro thành lợi thế cạnh tranh ), và đã được tái cấu trúc để tập trung hoàn toàn vào nội dung hội thảo trực tuyến. Trong hội thảo này, ông Kenichi Hirano, Phó Chủ tịch của MUFG GMO Security Co., Ltd., được mời làm diễn giả khách mời và đã thảo luận về an ninh thông tin chuỗi cung ứng từ góc độ làm thế nào để nó hoạt động hiệu quả trên toàn bộ chuỗi cung ứng, thay vì chỉ tập trung vào các biện pháp riêng lẻ.
- An ninh chuỗi cung ứng là gì? (Tổng quan cơ bản)
- Tại sao chuỗi cung ứng lại trở thành mục tiêu tấn công vào thời điểm này?
- Các dạng thiệt hại thực tế (gián đoạn kinh doanh, rò rỉ dữ liệu, xâm nhập hệ thống an ninh)
- Các điểm chính và phương pháp sử dụng "Hệ thống đánh giá các biện pháp an ninh nhằm tăng cường chuỗi cung ứng (Hệ thống đánh giá SCS)" của Bộ Kinh tế, Thương mại và Công nghiệp.
- Tuân thủ Đạo luật về khả năng phục hồi mạng của châu Âu (CRA) và phần mềm được tích hợp trong dây chuyền sản xuất và thiết bị.
- Vai trò của PSIRT (Nhóm ứng phó sự cố an ninh sản phẩm)
- Những điểm thực tiễn cần lưu ý khi phối hợp giữa bộ phận mua sắm và bộ phận CNTT.
- Thiết kế phương thức giao tiếp hiệu quả với nhà cung cấp
- Tác động đến các quyết định giao dịch và các điểm hợp đồng
- Đảm bảo sự cân bằng giữa liên kết dữ liệu, khả năng truy xuất nguồn gốc và bảo mật trong toàn bộ chuỗi cung ứng.
- Những điểm quan trọng khi trao đổi với ban quản lý (cân bằng giữa những câu chuyện kinh hoàng và những thực tiễn tốt nhất, xem xét lại vấn đề bảo mật)
Mục lục của toàn bộ tài liệu có thể tải xuống và đọc.
1. An ninh chuỗi cung ứng là gì? Tại sao đây lại là thách thức đối với các bộ phận mua sắm và phát triển bền vững?
2. Bức tranh được hé lộ bởi báo cáo "10 mối đe dọa hàng đầu" của IPA — Phân tích riêng biệt phần "Phương pháp" và "Mục tiêu".
3. Bốn loại rủi ro an ninh chuỗi cung ứng và các điểm chính được đề cập trong hội thảo trực tuyến.
4. Những quan niệm sai lầm phổ biến: "Các công ty B2B không phải là mục tiêu tấn công", "Các doanh nghiệp vừa và nhỏ không có gì đáng lo ngại nếu bị đánh cắp", "Chúng tôi đã từng có biện pháp đối phó trước đây nên chúng tôi được bảo vệ."
5. Xu hướng hệ thống (Nhật Bản) – Quốc phòng, Ô tô và Hệ thống đánh giá SCS của Bộ Kinh tế, Thương mại và Công nghiệp
6. Khả năng tương thích giữa các CRA châu Âu và phần mềm tích hợp trong thiết bị sản xuất, v.v. — Câu trả lời cho các câu hỏi đã được gửi trước đó
7. Xây dựng mối quan hệ hiệu quả với nhà cung cấp – cùng hợp tác sáng tạo thay vì áp đặt.
8. Khả năng sử dụng ngay lập tức và mức độ hoàn thiện của hệ thống đánh giá SCS
9. Tác động đến các quyết định hợp đồng và giao dịch – Rủi ro giao dịch bị tạm dừng mà không có lời giải thích rõ ràng về lý do của quyết định đó.
10. Tích hợp dữ liệu, khả năng truy vết và bảo mật
11. Làm thế nào để thu hút sự tham gia của ban quản lý cấp cao
12. Dataseed SAQ: Một nền tảng giúp đơn giản hóa việc phân phối và phản hồi khảo sát – Tóm tắt các tính năng được giới thiệu trong hội thảo trực tuyến
13. Dành cho những người phụ trách tại các tập đoàn lớn: Một "danh sách kiểm tra tự đánh giá" dễ sử dụng (từ nội dung hội thảo trực tuyến)
14. Thuật ngữ
15. Liên kết tham khảo (Hội thảo trực tuyến, Thông cáo báo chí liên quan)
Nếu bạn muốn xem thêm chi tiết, vui lòng đăng ký tại đây.
Chúng tôi sẽ gửi toàn bộ tài liệu cho bạn qua email.
Gửi đến nhà cung cấp
Thu thập và quản lý SAQ hợp lý
Câu hỏi thường gặp về Dataseed
Để biết thông tin chi tiết và thắc mắc về toàn bộ dịch vụ,
Vui lòng kiểm tra tại đây.
Bài viết liên quan
-
Phân tích dự thảo Tiêu chuẩn công bố thông tin "ESRS-40a" của EU dành cho các công ty ngoài EU - Những hạn chế về tác động và các tiêu chuẩn tự nguyện trong chuỗi giá trị (Thời hạn góp ý công khai kết thúc vào ngày 31 tháng 10)
-
Các ý kiến đóng góp của công chúng về phạm vi 2 của nghị định thư GHG sửa đổi đã được công bố — Nhiều phương pháp sẽ được xem xét do những bất đồng về việc đối sánh theo giờ, v.v.
-
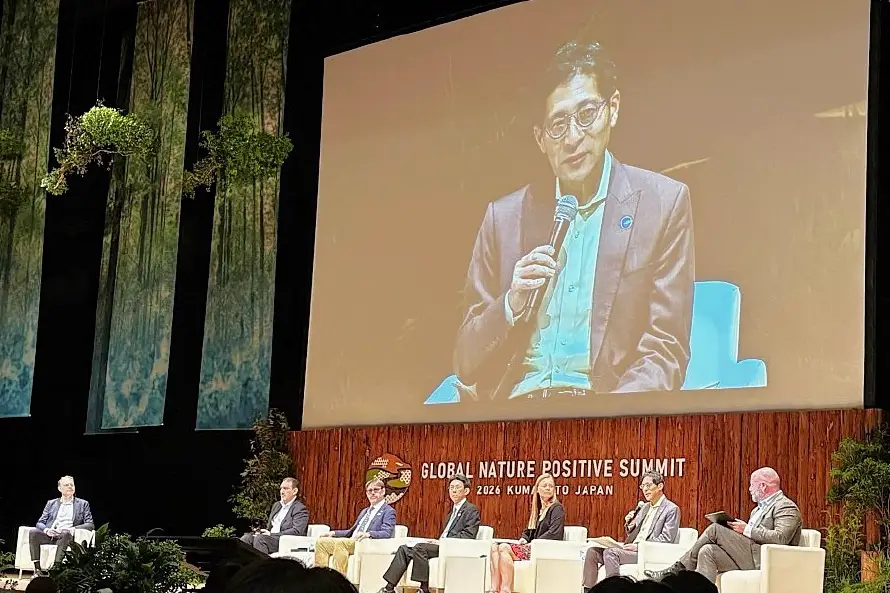
Đo lường và công khai để "thực hiện" tích cực các biện pháp bảo vệ thiên nhiên - Hội nghị thượng đỉnh Kumamoto đã nêu bật hai trụ cột: Tác động và "Sự phụ thuộc".
-
Bảo mật chuỗi cung ứng là gì? Giải thích về thiết kế triển khai và hệ thống đánh giá bảo mật chuỗi cung ứng nhằm ngăn ngừa rủi ro gián đoạn nguồn cung ứng.
Hội thảo trực tuyến đang diễn ra
-
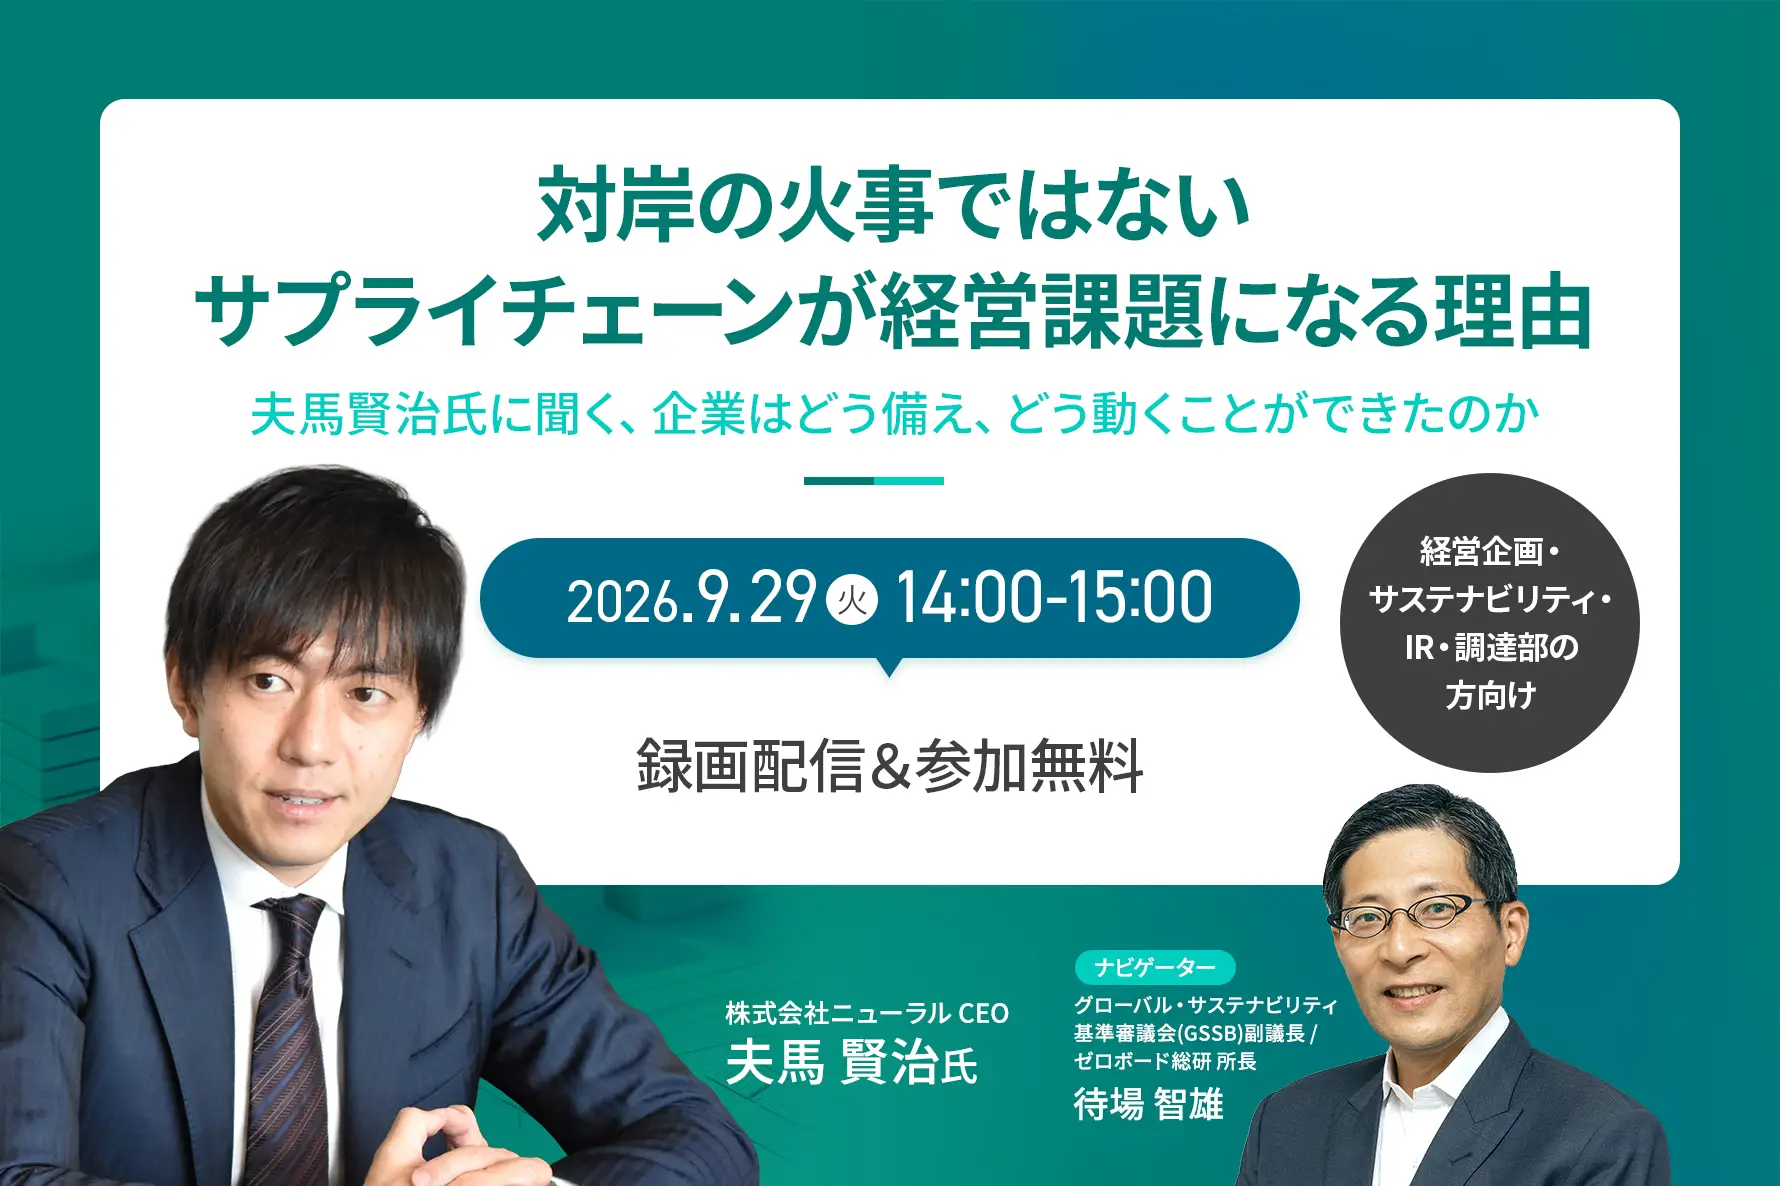
[Bản ghi âm phát sóng] Đây không phải là vấn đề của người khác — Tại sao chuỗi cung ứng đang trở thành vấn đề quản lý: Cuộc phỏng vấn với Kenji Fuma về cách các công ty có thể chuẩn bị và hành động.
Địa điểm: Trực tuyến (Zoom)Phí tham gia: Miễn phí -
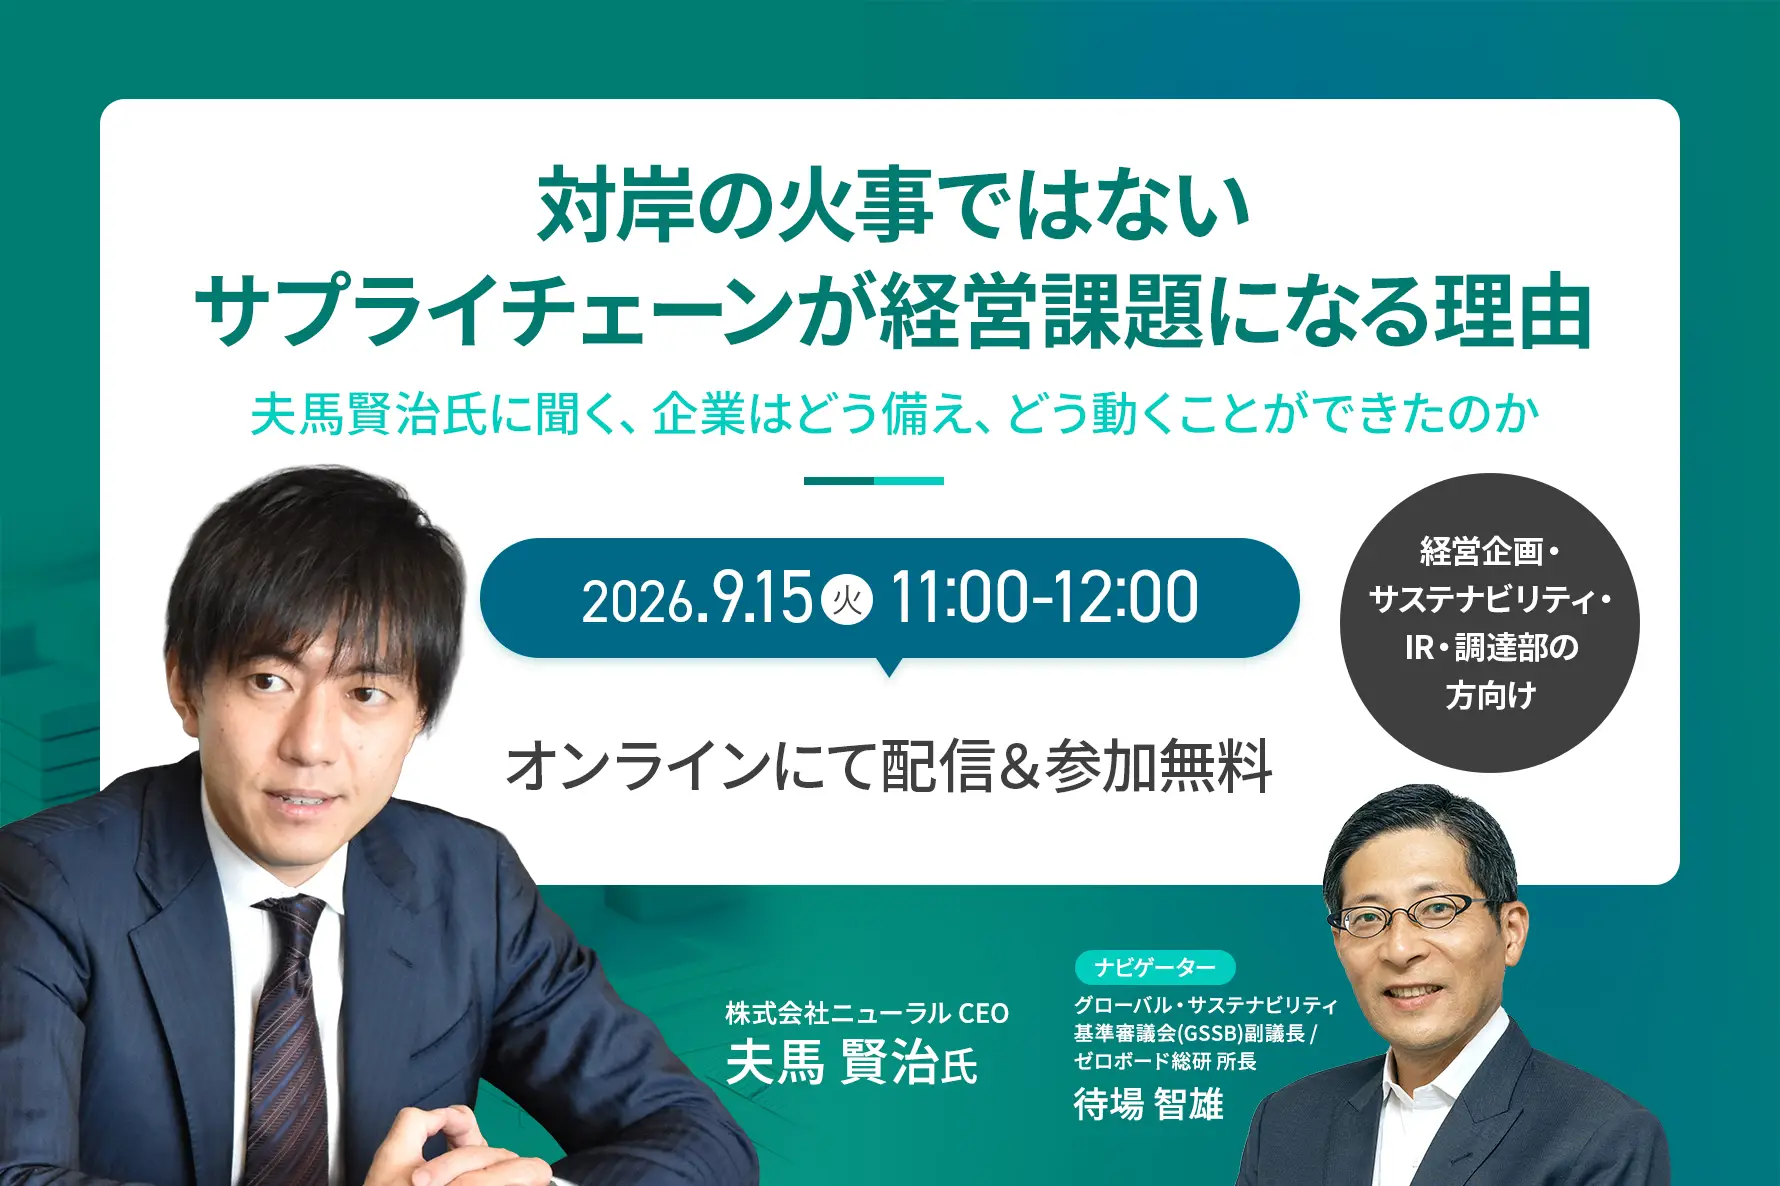
Đây không phải là vấn đề của người khác — Tại sao chuỗi cung ứng đang trở thành một thách thức quản lý: Cuộc phỏng vấn với Kenji Fuma về cách các công ty có thể chuẩn bị và hành động.
Địa điểm: Trực tuyến (Zoom)Phí tham gia: Miễn phí -
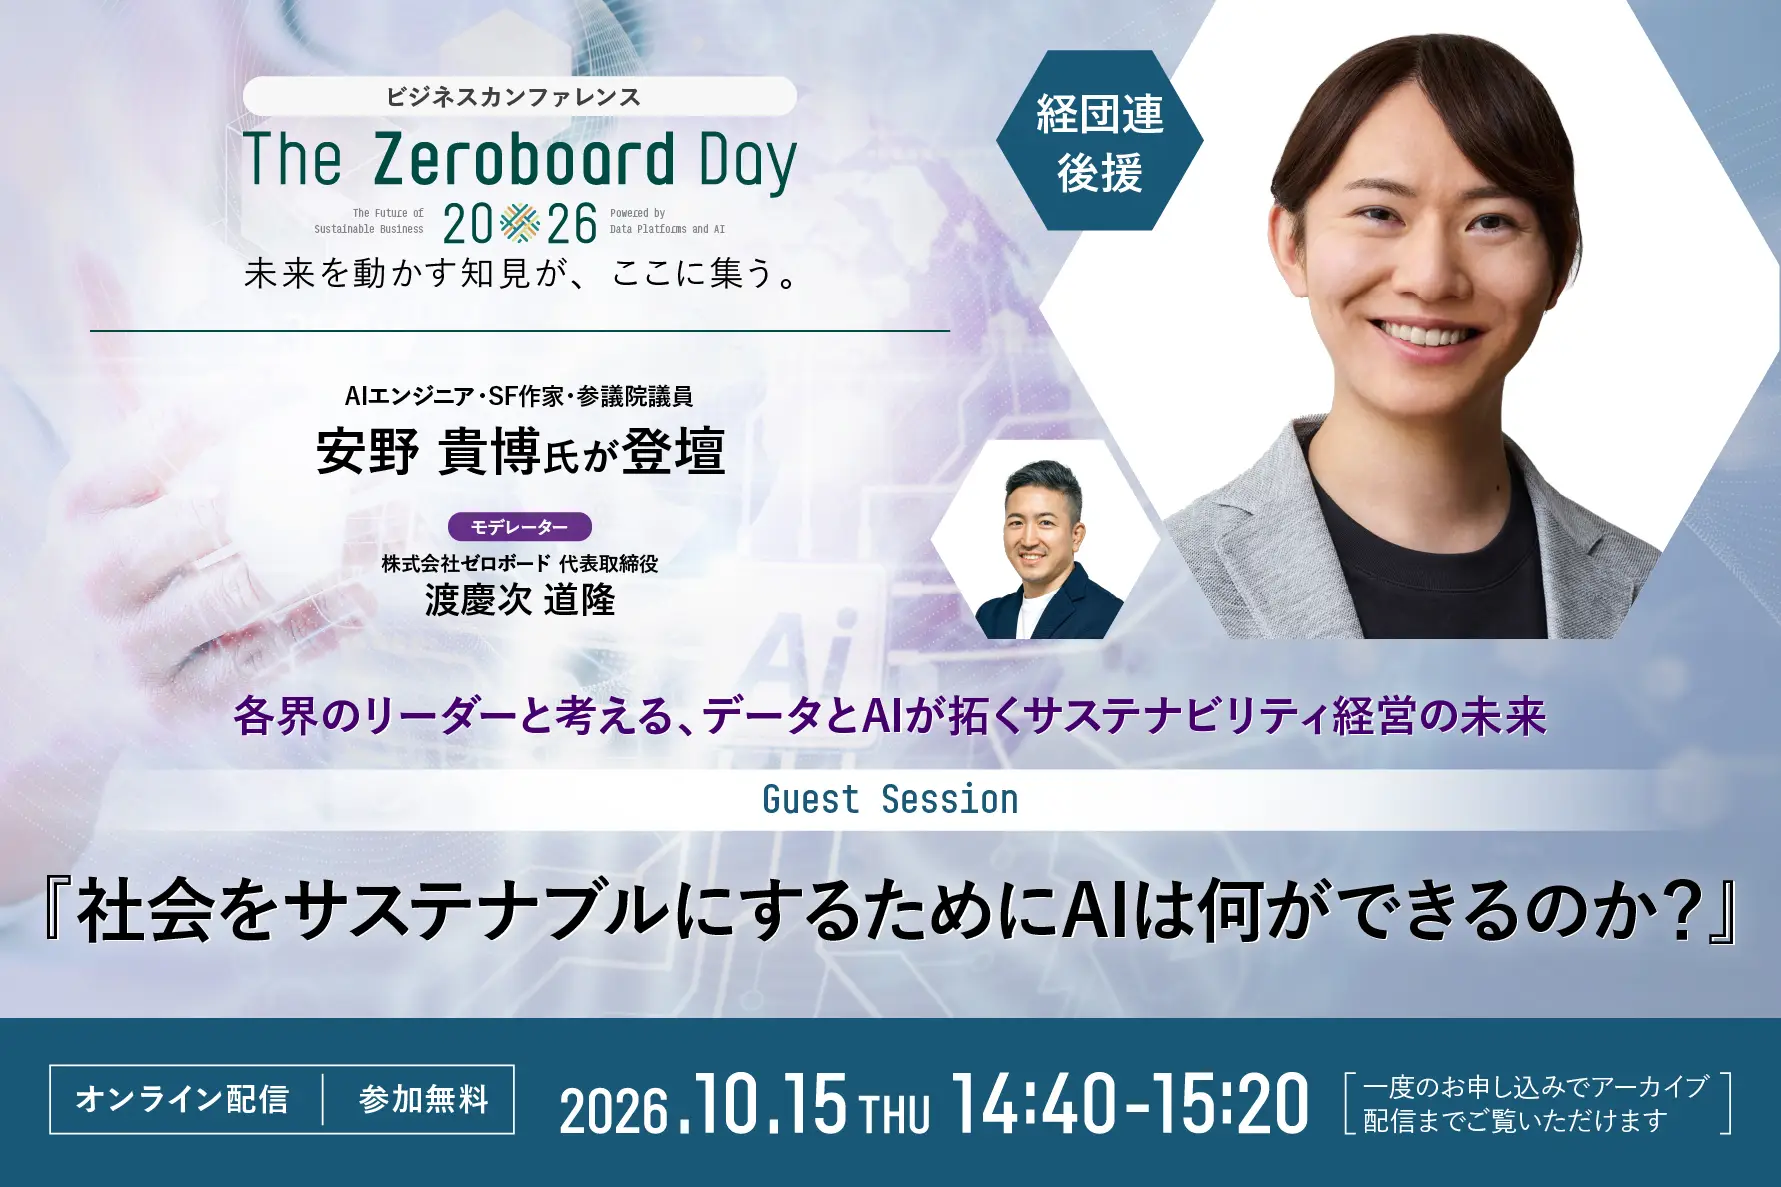
[Được tài trợ bởi Keidanren] Trí tuệ nhân tạo có thể làm gì để giúp xã hội phát triển bền vững?
~Hội nghị kỷ niệm 5 năm thành lập Zeroboard "Ngày hội Zeroboard 2026"~Địa điểm: Trực tuyến (Zoom) *Bản ghi hình sẽ được phát lại vào thời điểm sau.Phí tham gia: Miễn phí -
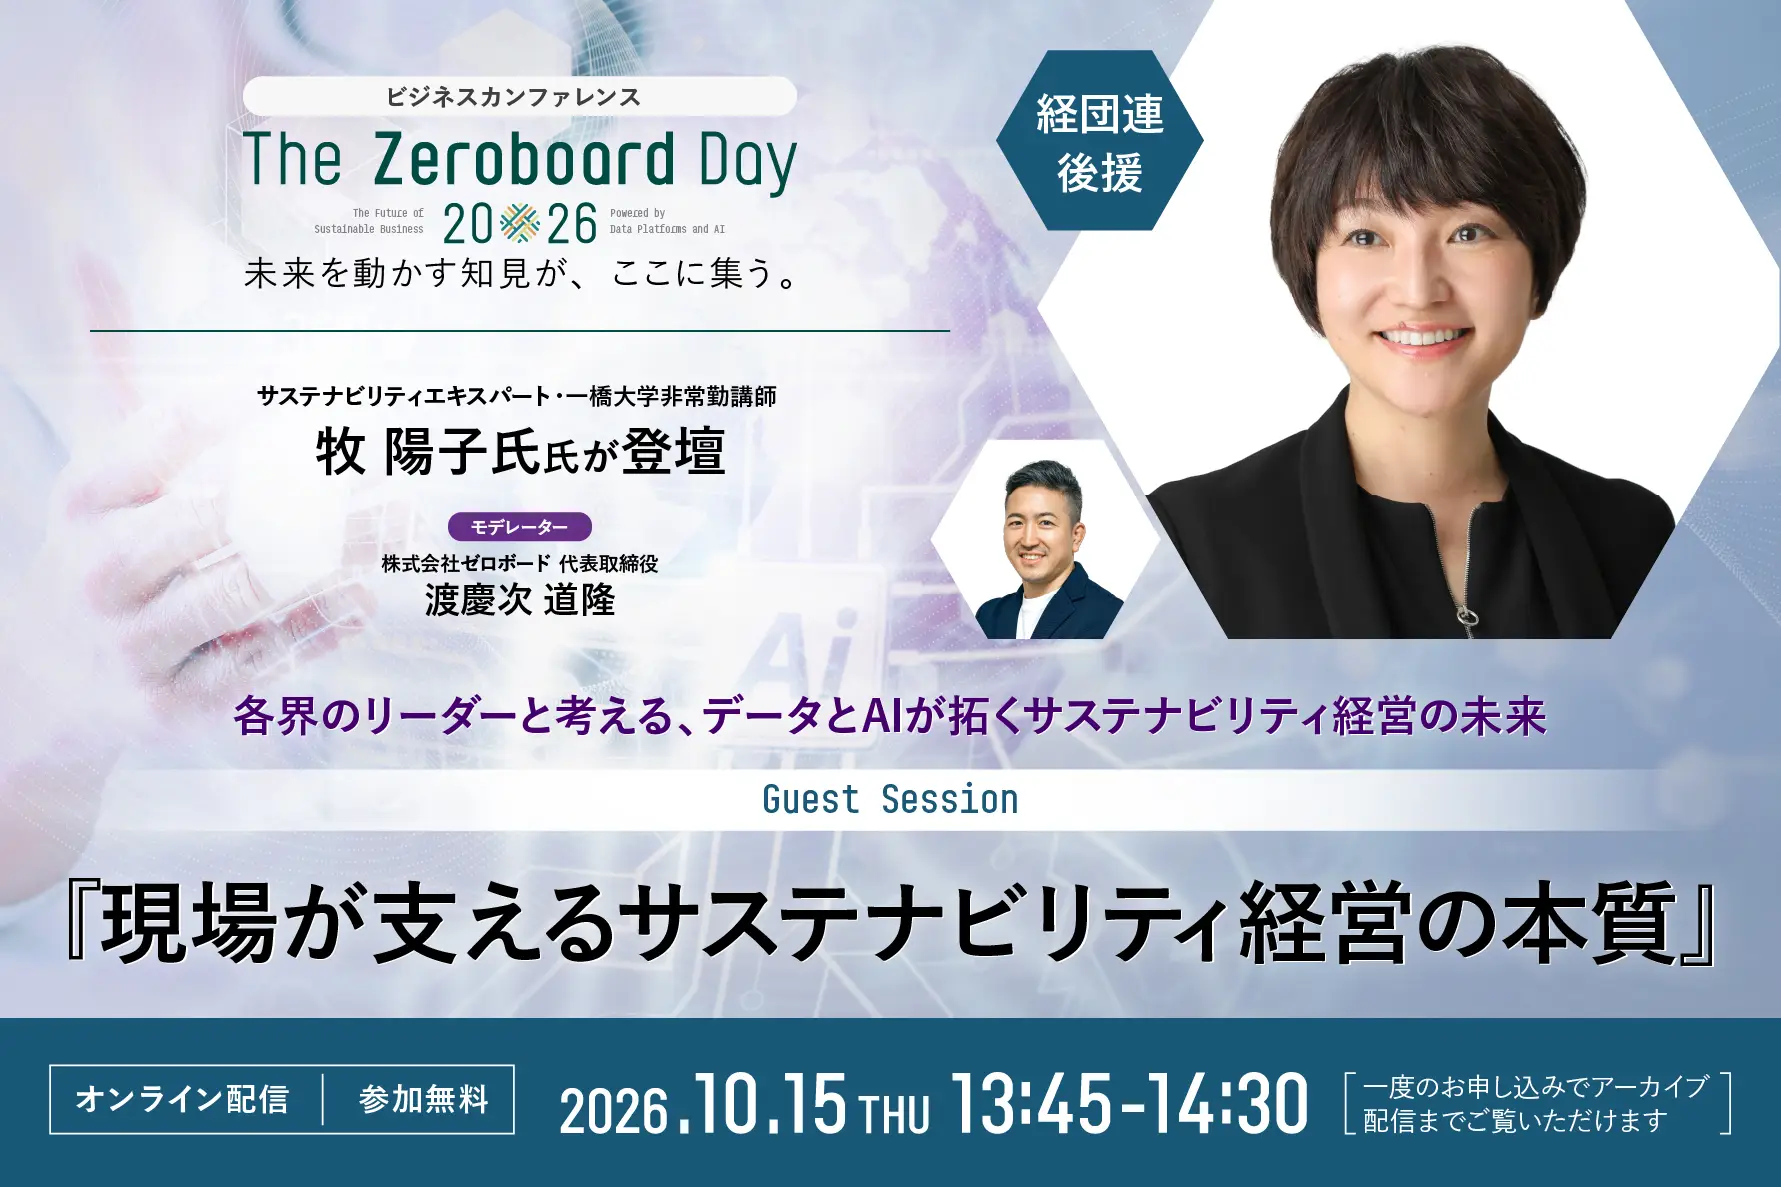
[Được tài trợ bởi Keidanren] Bản chất của quản lý bền vững được hỗ trợ bởi tuyến đầu: Hội nghị kỷ niệm 5 năm Zeroboard "Ngày Zeroboard 2026"
Địa điểm: Trực tuyến (Zoom) *Bản ghi hình sẽ được phát lại vào thời điểm sau.Phí tham gia: Miễn phí
-
Phân tích dự thảo ESRS-40a, Tiêu chuẩn công bố thông tin dành cho các công ty ngoài EU: Những hạn chế về tác động và các tiêu chuẩn tự nguyện về chuỗi giá trị (Thời hạn góp ý công khai kết thúc vào ngày 31 tháng 10)
-
Các ý kiến đóng góp của công chúng về phạm vi 2 của nghị định thư GHG sửa đổi đã được công bố — Nhiều phương pháp sẽ được xem xét do những bất đồng về việc đối sánh theo giờ, v.v.
-
Đo lường và công khai để "thực hiện" tích cực các biện pháp bảo vệ thiên nhiên — Hội nghị thượng đỉnh Kumamoto đã hé lộ hai trụ cột của tác động và "sự phụ thuộc".
-
Bảo mật chuỗi cung ứng là gì? Giải thích về thiết kế triển khai và hệ thống đánh giá bảo mật chuỗi cung ứng nhằm ngăn ngừa rủi ro gián đoạn nguồn cung ứng.
-
Bạn cảm thấy hạn chế khi quản lý khảo sát nhà cung cấp (khảo sát trách nhiệm xã hội doanh nghiệp) bằng Excel? Hệ thống SAQ có thể giải quyết những vấn đề này như thế nào?